
TP钱包审核用户请求怎么操作?验签、权限比对流程讲明白
TP钱包里每天涌入大量用户请求,涵盖交易签名、合约调用、授权委托等类型。审核这些请求不是简单的"点通过",而是交易验签、权限比对、风险拦截三道关卡层层过滤的过程。做运营的都知道,漏放一笔恶意请求,损失的不只是资产,还有平台信誉。
交易验签是最基础的一环。用户发起请求后,TP钱包会生成带nonce值的签名数据,审核时需要核对签名地址与发起方是否一致,确认nonce未被复用。批量请求时把哈希值导入验签工具做比对TP钱包审核用户请求怎么操作?验签、权限比对流程讲明白,效率远高于逐条手点。签名地址不匹配的一律打回,别因为"看着像"就放行。
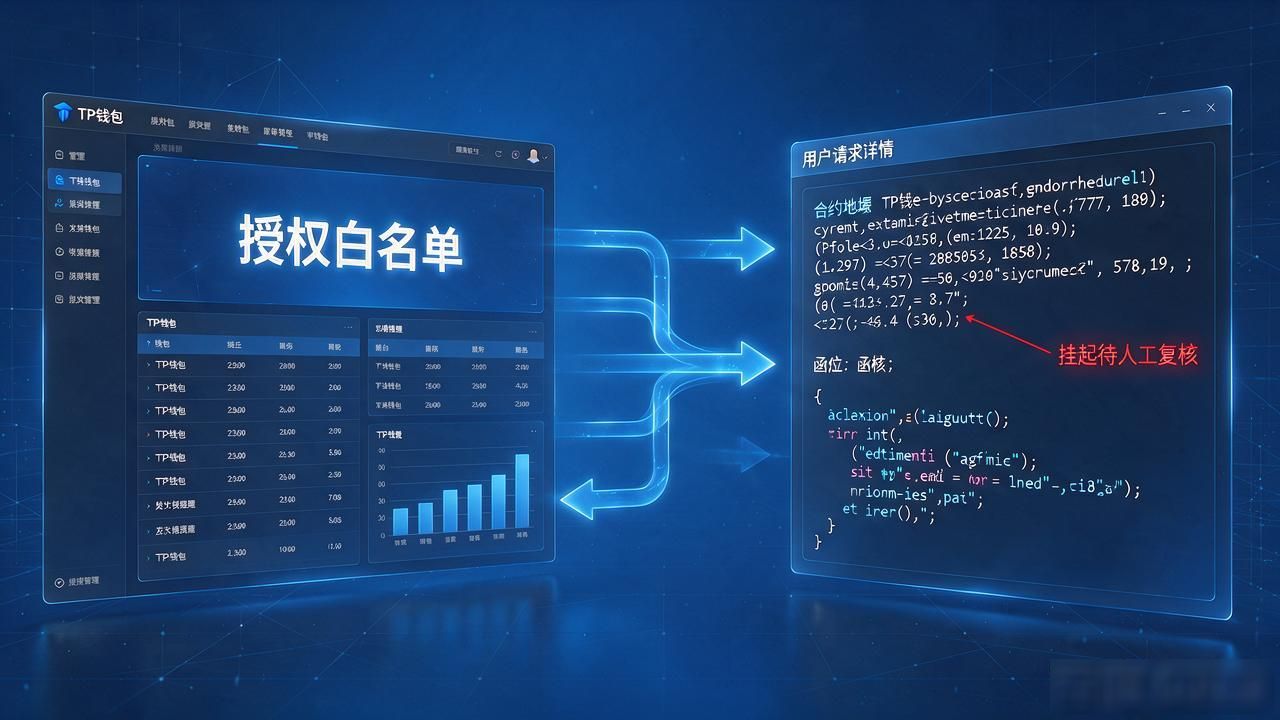
验签环节完成后如何在TP钱包中审核用户请求?,权限确认是必须过的另一道关。TP钱包后台维护着一份授权白名单,记录哪些合约地址和函数调用被允许。审核时把请求里的目标地址、函数签名跟白名单逐条对照,碰到新合约或白名单外的函数,必须挂起走人工复核,确认业务侧确实有对应授权记录再放行。
实际跑起来你会发现,异常请求常藏在正常流量里。同一地址短时间内发起大额转出、签名工具返回异常状态码、请求参数夹带未知字段,都算典型风险信号。碰到这类情况先冻结该地址后续请求,同步拉取近7天日志做回溯,确认是误操作还是恶意攻击,再决定恢复还是上报风控。
你审核TP钱包用户请求时最头疼哪一步?评论区聊聊踩坑经历,互相避避雷。
