
TP官方app下载安装完整攻略:安全入口、避坑技巧与发展趋势
做移动端分发安全研究多年,见过太多用户因搜"TP下载"掉进钓鱼页。这篇文章把TP官方app的下载安装拆成几个实际问题:入口怎么认、坑在哪、技术往哪走。
认准官方入口是基础。TP正规下载渠道集中在官网域名下的应用分发页,页面底部有明确的开发者签名标识。第三方商店里挂"TP"名的安装包,十有八九是捆绑推广sdk的二次打包版,装完后台跑一堆陌生进程。
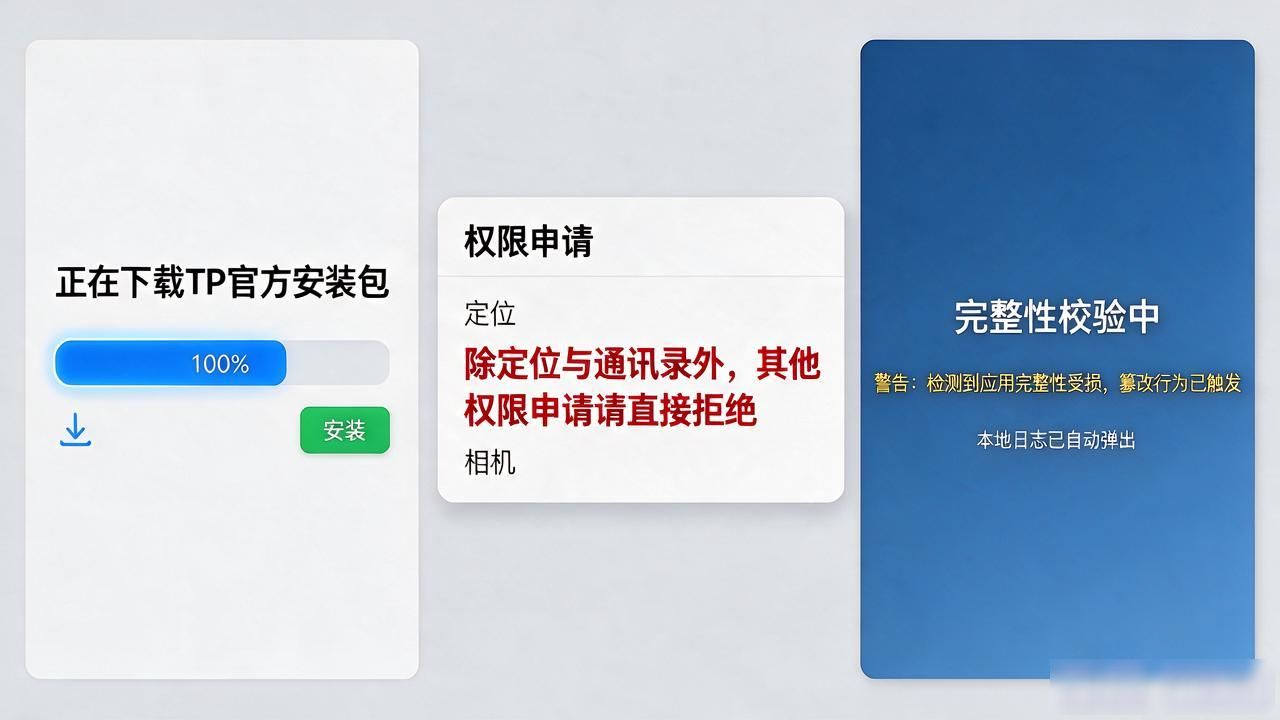
安装环节最易被忽略的是权限清单。新版TP默认请求权限比早期少了一半,弹出定位、通讯录之外的权限申请时,直接拒绝。首次启动会自动跑完整性校验TP官方下载安装app的研究与发展趋势,发现篡改会弹本地日志提示,别点"忽略"。
技术层面,TP近两版把热更新切到差分补丁方案,包体压缩近三成。分发侧接入边缘节点加速,国内主流网络下秒级出包。静默更新策略也调过,现在仅wifi环境后台拉取,蜂窝数据不动。
包签名验证大概率会接入设备侧可信执行环境,把篡改检测从应用层下沉到硬件层。桌面版与移动版会话协议已对齐TP官方app下载安装完整攻略:安全入口、避坑技巧与发展趋势,一次登录多端同步。底层分发通道在评估联邦学习做异常下载行为识别,压缩钓鱼包流通空间。
